遭遇攻击!丰田工厂关闭!凸显网络安全在工业互联网中的重要性
丰田汽车公司因遭受网络攻击导致其日本国内多家工厂被迫关闭,生产陷入停滞。这一事件再次向全球工业界敲响警钟:在工业互联网快速发展的今天,网络安全已不再是IT部门的专属议题,而是关乎企业生存与供应链稳定的核心战略。
事件回顾:一次攻击,全面停摆
2022年3月,丰田汽车的一家关键零部件供应商遭到网络攻击,导致其内部系统瘫痪,无法正常接收订单和安排发货。尽管攻击并未直接波及丰田自身的信息系统,但由于丰田采用“准时制”(Just-in-Time)生产模式,零部件库存极低,供应链的微小波动迅速传导至整车生产线。丰田不得不暂停日本国内14家工厂的28条生产线,日产量减少约1.3万辆,直接经济损失高达数亿美元。
事后调查显示,攻击者利用了供应商网络中的薄弱环节,通过恶意软件渗透进入内部网络。而更令人担忧的是,该供应商与丰田之间的数据交互依赖于传统工业控制系统和网络交换机,这些设备往往缺乏足够的安全防护和分段隔离,导致攻击得以横向移动并最终影响生产。
工业互联网的“双刃剑”
工业互联网通过将生产设备、传感器、控制系统与IT网络深度融合,实现了数据驱动的智能生产。这种融合也打破了传统工业控制系统的“物理隔离”屏障,使得原本封闭的OT(运营技术)网络暴露在更广泛的攻击面之下。
- IT与OT融合带来新风险:过去,工厂内的PLC、SCADA系统与办公网络相互隔离,攻击难以直接触达。如今,为追求实时数据分析和远程运维,企业越来越多地将OT网络接入IT网络甚至互联网。一旦IT侧被攻破,攻击者可利用网络交换机的漏洞或配置缺陷,横向渗透至OT层,直接操纵生产设备或中断通信。
- 供应链成为薄弱环节:丰田事件表明,供应链上的中小企业往往安全投入不足,成为攻击者入侵大企业的跳板。而工业网络交换机作为连接上下游数据的关键节点,若缺乏访问控制、流量监控和异常检测,极易被利用。
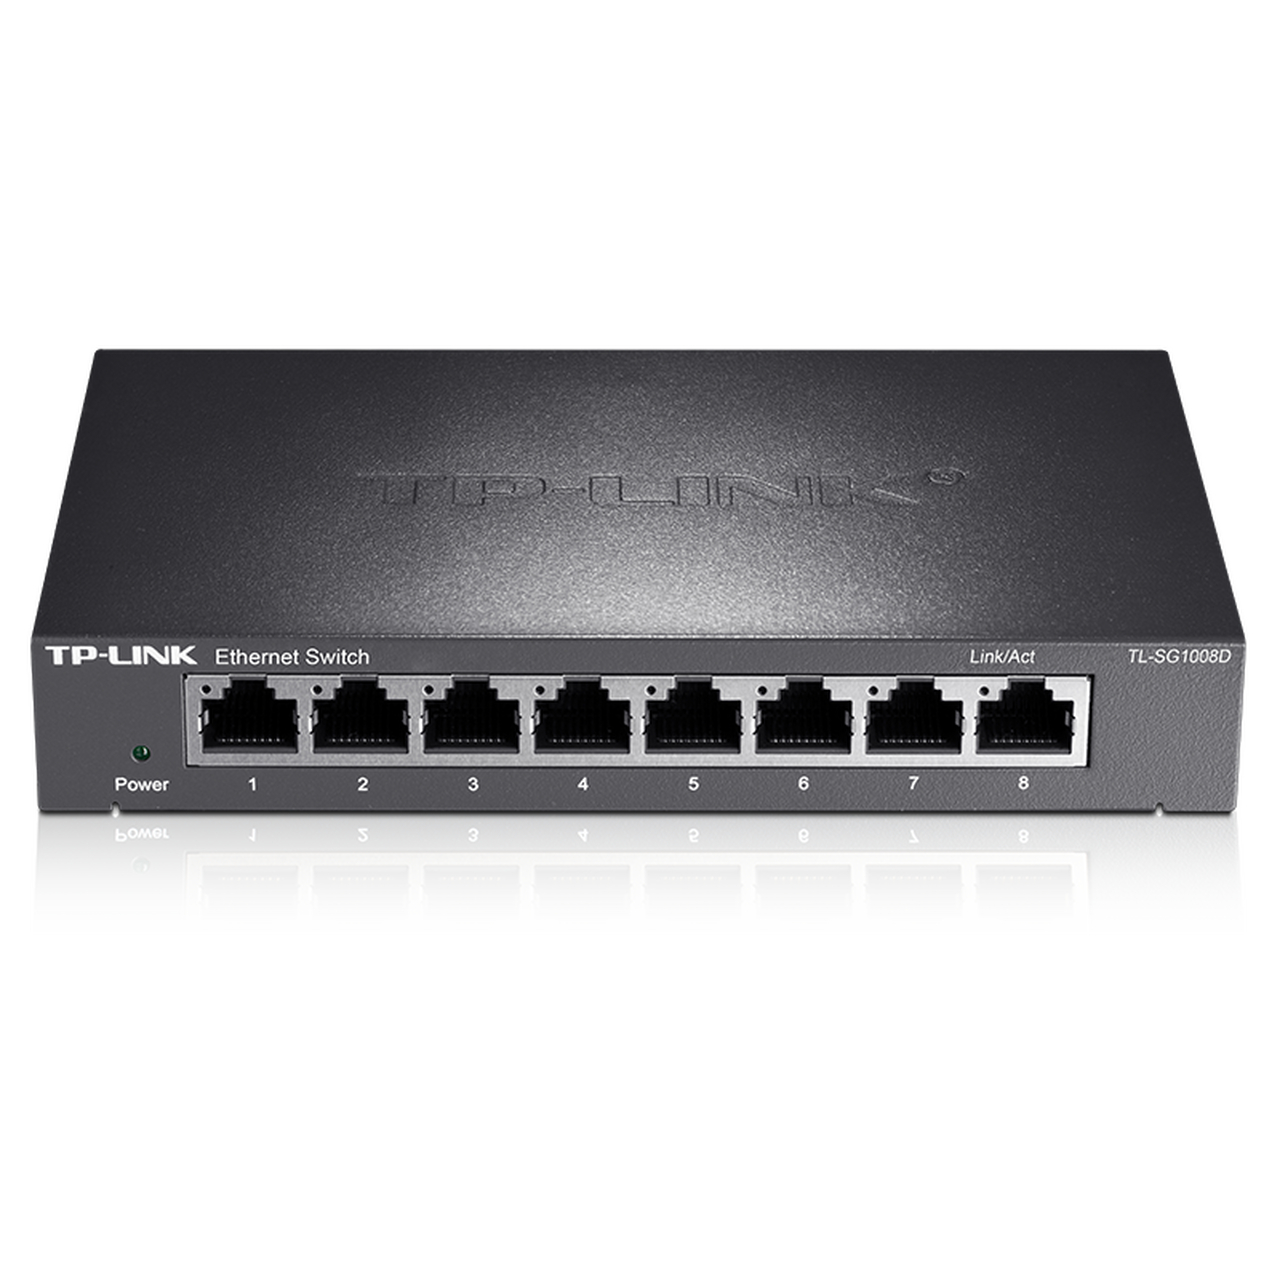
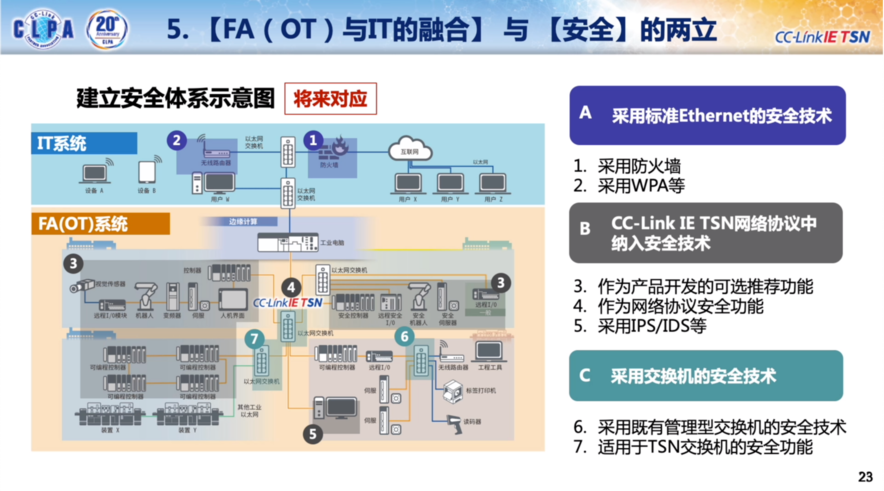
- 网络交换机的关键角色:在工业环境中,交换机不仅是数据转发的枢纽,更是安全策略的执行点。通过部署具备工业协议深度解析、虚拟局域网(VLAN)隔离、端口安全、流量镜像等功能的工业级交换机,可以有效分割攻击面、限制横向移动。许多工厂仍在使用无管理的商用交换机,甚至默认配置未更改,为攻击者大开方便之门。
教训与应对:构建纵深防御体系
丰田工厂的关闭并非孤例。台积电、雷诺、本田等制造企业均曾因网络攻击导致停产。这些事件反复证明:工业互联网的安全必须从被动响应转向主动防御。
- 实施网络分段与微隔离:利用工业交换机划分不同的安全域(如控制层、监控层、管理层),严格限制跨域通信。对关键生产线采用独立VLAN,并通过访问控制列表(ACL)限制非必要流量。
- 强化供应链安全审核:将网络安全要求纳入供应商合同,定期对供应商进行安全评估和渗透测试。共享威胁情报,建立供应链应急响应机制。
- 部署工业入侵检测与异常监控:在网络交换机上启用流量镜像功能,将数据引流至IDS/IPS进行深度包检测,及时发现针对工业协议(如Modbus、Profinet)的异常指令。
- 提升交换机自身安全性:选择支持安全启动、固件签名、802.1X认证的工业交换机,关闭不必要的服务端口,定期更新固件修补漏洞。
- 建立零信任架构:不再默认信任内网,对所有访问请求进行持续验证。通过软件定义边界(SDP)等技术,仅允许授权设备和用户访问特定工业资源。
##
丰田工厂的停产事件是一记警钟,它提醒我们:在工业互联网时代,网络安全绝非成本中心,而是生产连续性的基石。网络交换机作为工业网络的“神经末梢”,其安全配置与管理水平直接关系到整个系统的韧性。企业唯有将网络安全融入工业互联网的每一层架构、每一个设备、每一家合作伙伴,才能筑牢数字时代的竞争防线。当生产线因一次攻击而瞬间停摆时,再高的效率也显得苍白无力。
如若转载,请注明出处:http://www.zhexiaojie.com/product/50.html
更新时间:2026-10-24 22:14:46